
Finanzielle Cyberbedrohungen im Jahr 2013. Teil 2: Malware
Von
Kaspersky Lab
am 9. April 2014.
18:15
Facebook3
Google0
Twitter1
Bitcoin
Cryptocurrencies
Elektronische Zahlungen
Financial Malware
Internet Banking
Malware Statistiken
Nach den Informationen, zusammengestellt von der-Sub-Schutzsysteme von Kaspersky
Lab 2013 sah einen dramatischen Anstieg der Zahl der Finance-ähnliche Angriffe,
Angriffe mit Malware oder Phishing.
Im folgenden sind die wichtigsten Erkenntnisse der Forschung:
PC-Malware
Mobiler malware
Weiter besprechen auf in der Forschung-Text ausführlicher wir wie Angriffe
entwickeln im Laufe der Zeit, betrachten Sie ihre geografische Verteilung und
finden Sie die Listen ihrer Ziele.
Programme, e-Geld und finanziellen Daten zu stehlen gehören zu den
kompliziertesten Arten bösartiger Software heraus dort heute. Sie ermöglichen
die Cyberkriminellen Bargeld schnell nach ihrer Schaffung zu generieren, so dass
böswillige Benutzer ohne Aufwand oder Kosten bei der Entwicklung von
finanziellen Trojaner und Backdoors zu ersparen. Kaspersky-Lab-Experten haben
festgestellt, dass die Malware-Autoren sind sogar bereit, Zehntausende von
Dollar für Informationen über neue Sicherheitslücken zu bezahlen-die erste
Coder, um ein Produkt Sicherheitssysteme zu verlässt die kriminelle Konkurrenz
im Staub.
Malware entwickelt, um Daten zu stehlen und Commit Betrug beteiligt war ein
relativ kleiner Prozentsatz der Angriffe (0,44 % im Jahr 2013), aber das ist
noch 0,12 Prozentpunkte höher als im Jahr zuvor. Wenn es darum geht die Zahl der
betroffenen Benutzer finanzielle Cyber-Bedrohungen, der Prozentsatz ist jedoch
viel mehr erhebliche: unter der Gesamtzahl der Benutzer, die für alle Arten von
Malware-Angriffen ausgesetzt, 6,2 % von diesen Angriffen beteiligt, eine Art
finanzielle Bedrohung — das ist 1,3 Prozentpunkte höher als im Jahr 2012.
Benutzer, die im Jahr 2013 angegriffen
Im Jahr 2013 betroffen finanzielle Malware 6,2 % der Gesamtzahl der Benutzer,
die gezielt in der Malware-Angriffe.
Es ist eine schwache Korrelation zwischen der Zahl der Angriffe und die Anzahl
der Benutzer ausgerichtet. 2012-2013, die monatliche Anzahl der Angriffe durch
Zehntel Prozentsätze variiert. Im Frühjahr 2012 ging stark zurück und nicht
klettern wieder auf die vorherige Position bis Herbst 2013, obwohl die Anzahl
der Benutzer angegriffen nicht keinen erheblichen Schwankungen unterzogen und
weiterhin mehr oder weniger auf einer monatlichen Basis wachsen.
Finanzielle Malware: Angriffe und angegriffenen Benutzer in 2012-2013

Die Anzahl der Benutzer, die im Zusammenhang mit finanziellen Malware
Angriffe gezielt erhöht über 2013.
Könnte der Rückgang der Zahl der Angriffe im Frühjahr 2012 beobachtet verknüpft
werden die
Herunterfahren
aus mehreren Gruppen von Internetkriminellen. Wiederum der Anstieg der Angriffe
gesehen in den letzten sechs Monaten 2013 kann durch verschiedene Faktoren
erklärt werden: böswillige Benutzer new vulnerabilities in Oracle Java, which
made it possible for them to launch more attacks.
Furthermore, following a rise in the Bitcoin exchange rate near the end of the
year, we saw more programs designed to steal the crypto-currency from user
e-wallets.discovered
Bedrohungs-Grenzen: Geographie von Angriffen und angegriffenen Benutzer
Das Land, die am häufigsten von finanziellen Malware in 2012-2013 ausgerichtet
war Russland, mit mehr als 37 % aller Angriffe. Kein anderes Land hatte einen
Prozentsatz von mehr als 10 % über der Berichtsperiode.
Am häufigsten Zielländern in 2012-2013
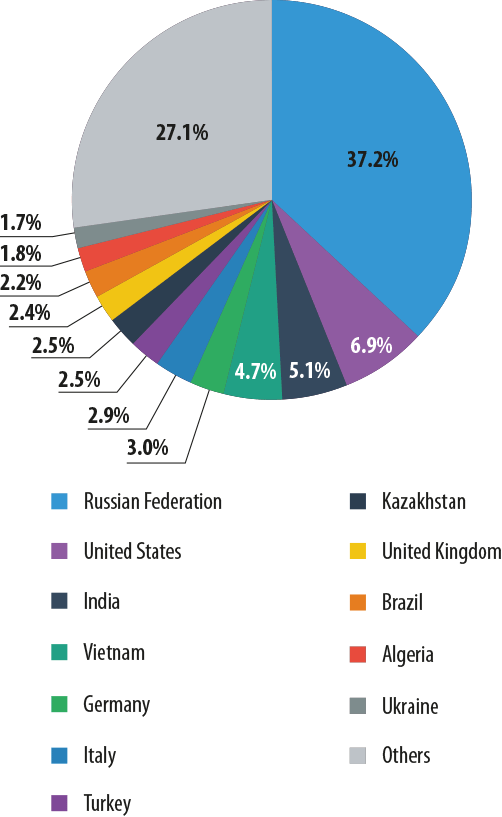
Die Top 10 am häufigsten angegriffen-Länder waren in den letzten zwei Jahren
auf der Empfängerseite von 70 % aller finanziellen Malware-Angriffe.
Russland war auch die Top-Country, wenn es um die Zahl der Angriffe in einem
Jahr kam. Während die Anzahl der Benutzer, die gezielt in Russland nur leicht
fiel im Jahr 2013, konnten wir den meisten anderen Ländern in den Top 10 dieser
Nummer zulegen.
Finanzielle Malware-Angriffe auf der ganzen Welt
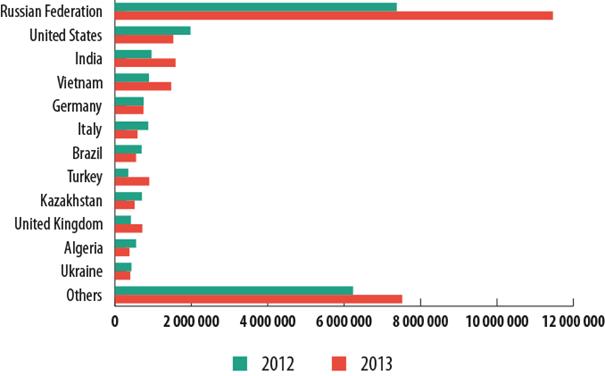
Benutzer, die gezielt durch finanzielle Malware nach Land
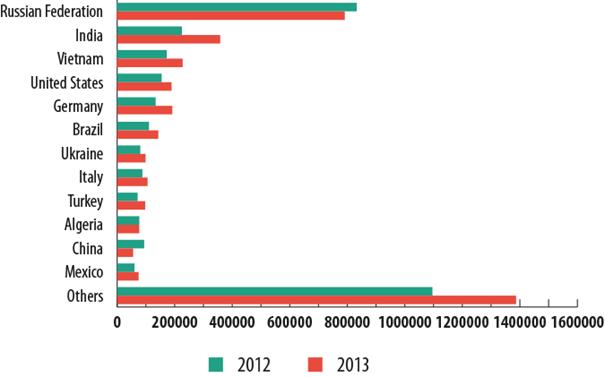
Die Anzahl der Benutzer, die über ein Jahr stiegen in acht aus den Top 10 am
häufigsten von finanziellen Malware angegriffen gezielt Länder.
Benutzer in Russland konfrontiert die höchste Gefahr, ein Opfer der finanziellen
Malware: jedes einzelnen gezielt von Cyberkriminellen spezialisiert auf
finanzielle Malware wurde im Jahr 2013, 14,5 Mal auf durchschnittliche
vergleichen, die dem Durchschnitt von knapp über acht Mal pro Jahr für die
Bewohner der Vereinigten Staaten angegriffen.
|
Land |
Anzahl der Angriffe, bei denen finanzielle malware |
Jahr für Jahr ändern |
Durchschnittliche Anzahl der Angriffe pro Benutzer |
|
Russische Föderation |
11,474,000 + |
55.28 % |
14.47 |
|
Turkei |
899.000 + |
156.41 % |
9.22 |
|
USA |
1.529.000 + |
-22,76 % |
8.08 |
|
Vietnam |
1.473.000 + |
65,08 % |
6.43 |
|
Kasachstan |
517.000 + |
-26.88 % |
6.15 |
|
Italien |
593.000 + |
-32.05 % |
5.61 |
|
Indien |
1.600.000 + |
65.03 % |
4.47 |
|
Ukraine |
401.000 + |
-7.54 % |
4.07 |
|
Deutschland |
747.000 + |
-0.73 % |
3.9 |
|
Brazilien |
553.000 + |
-21.02 % |
3.87 |
Die durchschnittliche Anzahl der Angriffe pro Einwohner gezielt durch
finanzielle Malware im Jahr 2013
Die Top 10-Liste der Länder, die von finanziellen Bedrohungen ausgerichtet wurde
von der Türkei und Brasilien geleitet. Der Prozentsatz der Benutzer, die
finanzielle Angriffe in diesen Ländern unterworfen war 12 % und 10,5 % bzw. von
der Gesamtzahl der Benutzer, die Schadprogramme im Jahr 2013 begegnet. In
Russland, die Zahl war etwas mehr als 6 %, während nur eines in der Gesamtzahl
der Benutzer alle 30 griffen konfrontiert die USA eine speziell finanzielle
Cyber-Bedrohung.
|
Land |
Benutzer von finanziellen Malware angegriffen |
Jahr für Jahr ändern |
% der Nutzer von jeder Art von Malware angegriffen |
|
Turkei |
97.000 + |
37.05 % |
12.01 % |
|
Brazilien |
143.000 + |
29.28 % |
10,48 % |
|
Kasachstan |
84.000 + |
5.11 % |
8,46 % |
|
Italien |
105.000 + |
20.49 % |
8,39 % |
|
Vietnam |
229.000 + |
31,77 % |
7,4 % |
|
Indien |
358.000 + |
59,1 % |
6,79 % |
|
Russische Föderation |
792.000 + |
-4,99 % |
6.16 % |
|
Ukraine |
98.000 + |
22,73 % |
6.08 % |
|
Deutschland |
191.000 + |
43.22 % |
5,52 % |
|
USA |
189.000 + |
22,30 % |
3,1 % |
Benutzer von finanziellen Malware im Jahr 2013 und ihre jeweiligen Prozentsätze
der Einwohner von Ländern, die durch jede Art von Schadprogramm gerichtet waren
angegriffen.
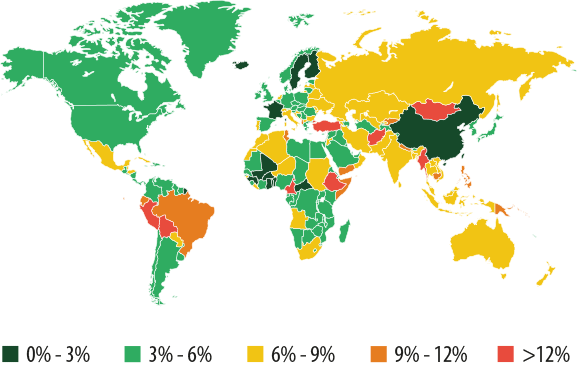
Wenn Sie eine Karte der Welt betrachten, ist es klar, dass die Prozentsätze der
finanziellen Angriffe in China, den USA, Kanada und einigen europäischen Ländern
relativ niedrig sind. Die Top-Länder in dieser Kategorie befinden sich auf der
ganzen Welt, und einige der markantesten sind Mongolei, Kamerun, Türkei und
Peru.
Prozentsatz der Benutzer, die finanzielle Malware unter der Gesamtzahl der
Benutzer, die im Jahr 2013 von Malware angegriffen begegnet
Kampagnentaktiken: finanzielle Malware-Arten
Um zu verstehen, die bösartige Programme als Ziel Benutzer Finanzanlagen und die
Landschaft der Bedrohungen im vergangenen Jahr bestehen, setzen Experten von
Kaspersky Lab in verschiedene Kategorien von Cyberkriminellen verwendeten Tools.
Für die Zwecke dieser Studie wurden die 30 häufigsten Beispiele von Malware
finanzielle Angriffe untersucht. Diese wurden in vier Gruppen, je nach Funktion
des Programms weiter unterteilt und Ziele bestimmt: Banken, Malware, Keylogger,
Bitcoin-Diebstahl-Malware und Bitcoin-Software
Krypto-Währung-Installationsprogramme.
Die unterschiedlichsten Gruppe von Programmen ist der Bankengruppe Malware,
Trojaner und Backdoors entworfen, um Bargeld von Onlinekonten zu stehlen oder
zum Bargeld zu stehlen Daten zu ernten. Einige der bekannteren Programme in
dieser Gruppe sind
Zbot,
Carberp,
und
SpyEye
.
Angriffe mit finanziellen Malware im Jahr 2013

Programme in der zweiten Kategorie – Keylogger – sollen die vertraulichen
Informationen, einschließlich der finanzielle Daten zu stehlen. Banken-Trojaner
führen oft die gleiche Funktion, die zu einem Rückgang der Verwendung von
Keyloggern als Standalone-Tools beitragen kann. Das bekannteste unter diesen
sindKeyLogger
und
Ardamax
.
Die letzten beiden Malware-Gruppen sind die Krypto-Währung Bitcoin, die einen
begehrten Preis finanziellen Betrügern in den letzten paar Jahren geworden ist
zugeordnet. Diese Programme umfassen Tools zum stehlen Bitcoin Brieftaschen und
Programme, die heimlich Anwendungen auf infizierten Computern Abrufen dieser
Währung, auch bekannt als Mining-Software installieren.
Die erste Kategorie enthält Malware, die Bitcoin Brieftasche stiehlt die Daten
über die Bitcoins Besitz eines Benutzers speichern. Das zweite ist etwas
schwieriger zu definieren: um die Anwendungen generiert Bitcoins (Mining apps)
zu installieren, man kann fast jede Art von Schadprogramm downloaden neue
Programme auf einem Computer ohne die Benutzer zu bemerken, die daher für die
Zwecke dieser Studie ist zu benutzen, nur die Programme, die in strengen
Assoziation mit herunterladen und starten von Mining Tools zu verzeichnen haben
eingeschlossen worden.
Es sei darauf hingewiesen, dass diese Kategorisierung nicht 100 % genau.
Beispielsweise kann ein und dasselbe Keylogger Finanzdaten zu ernten und
online-Gaming-Kontoinformationen stehlen verwendet werden. Jedoch in der Regel
Schadprogramme haben tendenziell einen bestimmten 'Spezialisierung' definiert
seine primäre widerrechtliche Verwendung und Funktion, die ermöglicht es uns,
jedes Programm eine bestimmte Kategorie von Internetkriminalität zuordnen —
Wirtschaftskriminalität, in diesem Fall.
Im Jahr 2013, banking Malware — Schadprogramme, die stehlen Geld von
Benutzerkonten — spielte eine führende Rolle unter den finanziellen
Cyberbedrohungen. Im vergangenen Jahr wurden mindestens 19 Millionen
Cyber-Angriffe gestartet, denen zwei Drittel aller finanziellen Angriffe mit
Malware.

Bis Ende 2013 erreicht der gesamte Prozentsatz der Benutzer jeden Monat
angegriffen von böswilligen Benutzern mit dem Ziel, Bitcoins zu stehlen, und
installieren Bitcoin Mining apps fast die gleiche Ebene wie Banken Malware.
Die aktivsten bösartige Banking-Programm — sowohl im Hinblick auf die Zahl der
Angriffe und die Anzahl der Benutzer gezielt — ist der Trojaner Zbot (aka ZeuS).
Die Anzahl der Angriffe, die auf Änderungen dieser Trojaner zurückgeführt wurden
mehr als verdoppelt, im Laufe des Jahres, und die Anzahl der Benutzer, die im
vergangenen Jahr von der Trojaner angegriffen war größer als alle Opfer der
anderen Top-10, bösartige Banken Programme zusammengestellt.
ZBot, 2012-2013
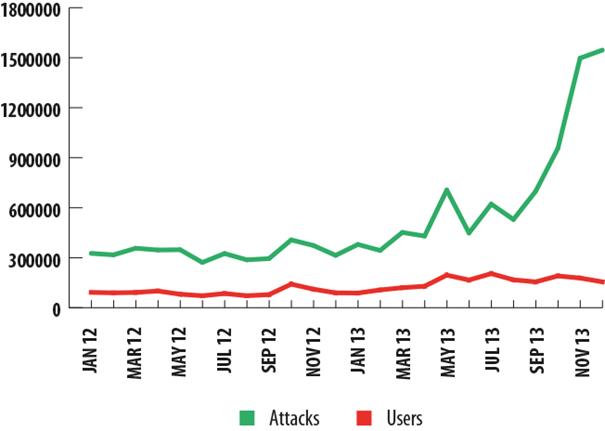
2011 Zbots Source-Code ging an die Öffentlichkeit und zum Erstellen verwendet
wurde (und wird noch verwendet, erstellen) neue Varianten der Schadprogramme,
die Angriff Statistiken auswirkt. ZBot ist auch bekannt für diente als Grundlage
für die Entwicklung der Zitadelle-Plattform — einer der mehrere Versuche, die
Grundsätze der kommerziellen Software in den Bereich der Entwicklung von
bösartigen Programmen zu migrieren. Zitadelle-Benutzer könnte einen Trojaner
nicht nur kaufen, könnte auch erhalten technischen Support und auffordern zu
verhindern, dass ihre Programme von Antiviren-Produkten erkannt wird.
Zitadelle-Webressourcen sah auch einen organisierten sozialen Ort Hacker, die
neue Funktionen bestellen konnte. Im frühen Juni 2013, Microsoft in
Zusammenarbeit mit dem FBI und der Schließung von mehreren große Botnetze the
shutdown of several large botnets that had been a part of Citadel; this was a
major victory in the war against cybercrime.
However, as we can see from Kaspersky Lab statistics, this did not have a huge
impact on the proliferation of malicious programs designed to steal financial
data.announced
Ein starker Rückgang der Anzahl der Angriffe, bei denen
Qhost
könnte potenziell zur Verhaftung von seinen Schöpfern zusammenhängen, der im
Jahr 2011 rund $400.000 von den Clients einer großen russischen Bank gestohlen
hat. Schöpfer des Programms wurden verurteilt, im Jahr 2012, aber das hinderte
nicht die Bedrohung durch weiter ausbreiten. Die relative Einfachheit der seine
Einstellungen und seine Benutzerfreundlichkeit bedeutet, dass dieses Programm
weiterhin gewinnen
neue
böswillige Benutzer.
Qhost, 2012-2013
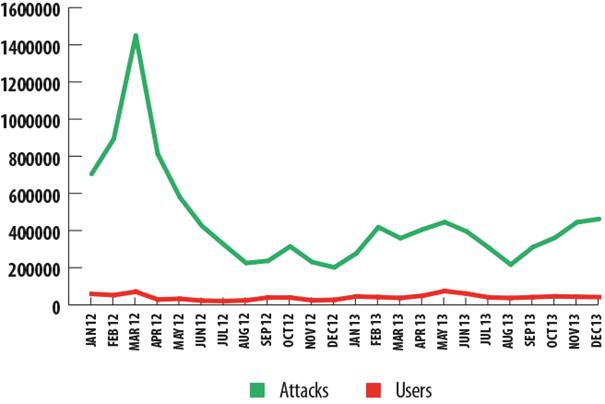
Die Zahl der Angriffe mit der Trojaner Carberp gestartet sank in den ersten
sechs Monaten 2013 nach der Verhaftung Frühling Trojan Benutzer — vermutlich,
dazu gehörten das Programm-Machern. Aber bringen im Sommer die Anzahlder Carberp
Angriffe begann deutlich steigen 2013 der Jahresschluss-Nummern bis zu dem
gleichen Niveau wie diejenigen für 2012. Unter anderem ist dies mit Bezug auf
die Open-Source
Publikation
die Malware-Quelltext, was zu einem Anstieg in der Entwicklung von neuen
Versionen des Trojaners. Immerhin, die Anzahl der Benutzer, die gezielt durch
diese Änderungen noch erheblich verringert im abgelaufenen Jahr.
Carberp, 2012-2013

Der allgemeine Trend ist klar: nach ein bisschen einen Abschwung in den letzten
sechs Monaten des Jahres 2012, die Betrüger verantwortlich für finanzielle
Cyber-Attacken im Jahr 2013 fortgesetzt höhere Aktivität, wie wir, durch die
erhöhte Anzahl der Angriffe und die höhere Zahl der Zielbenutzer sehen können.
Angriffe mit Malware Banken in 2012-2013

* Trojaner-Banker ist der universelle Eintrag in Kaspersky-Lab Datenbank um
finanzielle Malware zu erkennen
Bitcoin ist eine elektronische Krypto-Währung, die jede Regierung nicht geregelt
ist, aber im Umlauf Dank seiner allgemeinen Gebrauch ist. Ein dediziertes
Netzwerk unterstützt Bitcoin wurde im Jahr 2009 ins Leben gerufen. Es wurde
zunächst von Menschen genutzt, mit engen Verbindungen zu der IT-Branche, sondern
allmählich bekannt wurde. Es fing an zu gewinnen Popularität als Währung als
Zahlungsoption auf mehreren großen Websites spezialisiert wurde im Schwarzmarkt
oder sonst illegalen Handel. Dieser Sites wählte Bitcoin, wie es Benutzern
erlaubt, Anonymität.
Eine Variante einer Bitcoin-Banknote

In der Theorie, wer will mit ihren Computern Bitcoins verdienen kann – dieser
Prozess heißt Bergbau. Bergbau im Wesentlichen umfasst die Lösung eine Reihe von
kryptographischen Aufgaben, die das Bitcoin-Netzwerk zu verwalten.
Viele derjenigen, die betrachtet werden, dass "Bitcoin-reichen" ihre
Bitcoin-Ländereien verdient zurück wenn die Krypto-Währung immer nur gegründet,
und bevor es als Bargeld Fonds angenommen wurde. Jedoch, wie die Währung
häufiger wurde, es immer schwieriger wurde, Bitcoins durch Computerleistung zu
verdienen-das ist zu den Besonderheiten des Systems, neben der ultimativen
Volumen von Bitcoins, die in Umlauf erscheint. Zu diesem Zeitpunkt stieg die
Komplexität der erforderlichen Berechnungen so viel, dass Bitcoin Mining auf
typische Computern unrentabel – sogar potenziell defizitären und herausfordernde
nur zu brechen, auch wenn Sie in Stromkosten Faktor geworden ist.
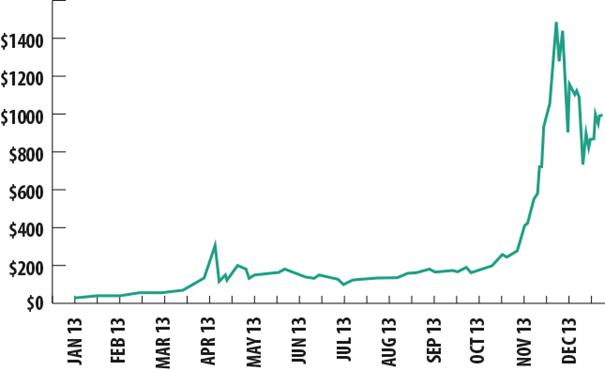
Der Bitcoin Wechselkurs Anfang 2013 war bei $13,60 Dezember erreichte es
einen historischen Höchststand von über $1200
Im Laufe des Jahres, die Bitcoin Wechselkurs sprunghaft angestiegen, mehr als
$1200 am Ende Dezember. Dieser Aufschwung folgte ein Rückgang, der es durch die
vorsichtige Haltung unter den Zentralbanken verschiedener Länder im Hinblick auf
diese Währung. Die People's Bank of China verboten die Verwendung von
Bitcoin-Börsen, die die Währung um rund ein Drittel reduzieren. Zur gleichen
Zeit haben andere Länder einen Unterstützungsansatz zu Bitcoin genommen.
Insbesondere des Finanzministeriums Deutschlands offiziell anerkannt die
Krypto-Währung als Zahlungsmittel, und in Kanada und den USA, Geldautomaten sind
inzwischen eingerichtet so dass Bitcoins in Barmittel umgewandelt werden.
Mit einem Wort: in nur wenigen Jahren Bitcoin bewegt sich vom sein ein
Nischen-Internet-Phänomen, unterstützt von einer kleinen Gruppe von Enthusiasten
zu etwas in der Nähe einer vollwertigen Währungseinheit, die hält Istwert und
ist jetzt enorm gefragt. Macht es Sinn, dann, dass Bitcoin möchte natürlich die
aufmerksam von böswilligen Benutzern. Von dem Moment an, dass Bitcoin Handel
Internet ins Leben gerufen wurde, tauscht um echtes Geld, mehr und mehr
Verkäufer begann diese Währung als Zahlungsmittel akzeptieren und
Internetkriminelle interessierte mehr.
Bitcoin ist auf Computern in einer speziellen Wallet-Datei (wallet.dat oder
etwas ähnliches, je nach der app verwendet) gespeichert. Wenn diese Datei nicht
verschlüsselt ist und böswillige Benutzer in der Lage sind, it, then they could
transfer all of the funds held therein to their own wallets.
The Bitcoin network allows any participant to gain access to the transaction
history for any user — that means it’s possible to identify the wallet(s) to
which stolen funds were transferred.steal
Neben Bitcoin Diebstähle Internetkriminelle können auch Computer ihrer Opfer
mir
Bitcoins,
auf die gleiche Weise, mit denen sie ihrer Opfer-Computer senden Sie Spam und
andere schädliche Operationen. Es gibt auch bekannte Erpresser-Programme, die
eine Lösegeld im Austausch für die Entschlüsselung von Benutzerdaten in Bitcoin
bezahlt verlangen.
Die nachfolgende Grafik zeigt die Dynamik von Angriffen mit bösartiger Tools
entwickelt, um zu stehlen, Bitcoin Wallets sowie Malware, die Mining-Software
auf Computern Opfer laden kann. Darüber hinaus wurden auch Instanzen dem
Bitcoin-Mining-Software erkannt wurde, auf einem Computer und wo der Besitzer
des Computers konnte absichtlich diese Software installiert haben, oder konnten
auf dem Computer des Benutzers bekommen haben, ohne ihn zu kennen. Kaspersky Lab
Produkten setzen diese apps in der Kategorie RiskTool — das bedeutet, dass diese
Art von app potenziell bösartige Funktion Hafen könnte und der Benutzer, so
benachrichtigt wird.

Wie Sie aus dem Diagramm sehen können, begann die Anzahl der Kaspersky Lab
Produkt Erkennungen von Bitcoin-Diebstahl-Programmen und Bitcoin Mining-Bagger
in der zweiten Hälfte des Jahres 2012 steigen. Die Dynamik wurde im Jahr 2013
noch interessanter. Zum Beispiel, einer der zwei bedeutendsten Gipfel der
Kaspersky-Lab-Erkennungen mit Bezug zu Bitcoin fand im April — es war ungefähr
zu diesem Zeitpunkt wann Bitcoins Austausch bis zu über $230 sprang. Klar,
provozierte die Schwankung des Wechselkurses böswillige Benutzer zu aktiver
Verbreitung Malware zu stehlen oder zu Bitcoins von mir entworfen.
Übrigens, im April stürzte die Währung Preis unten bis $83. Dieser Absturz
folgte eine Erholung bis zu $149 Ende April und Stabilisierung im Mai. Von Mai
bis August Bitcoin hat sich innerhalb eines Bereichs von $90-100 und im August
begann es einen stetigen Aufwärtstrend Anstieg. Dieser Prozeß war nur schwach
korreliert mit der Situation im Bereich der bösartigen obwohl es möglich ist,
dass es sich um die Stabilisierung des Wechselkurses Bitcoin war, die im
Wesentlichen einen neuen Ansturm von Angriffen im August provoziert. Einem
anderen scharfen Sprung in die Zahl der Angriffe fand im Dezember, als der
Wechselkurs Bitcoin zuerst von $1.000 bis $584 fielen und dann später wieder auf
$804 stieg bis Ende des Monats.
Seit April hat die Anzahl der Kaspersky Lab Produkt Erkennungen Software zum
Generieren von Bitcoin stetig erhöht. Dieses Wachstum weiter rechts oben durch
bis Oktober, bis die Anzahl der Erkennungen begann im November rückläufig.

Insgesamt im Jahr 2013, sowohl die Anzahl der Erkennungen von Kaspersky Labs
Produkten und die Anzahl der Benutzer, die Kontakt mit bösartigen registriert
oder potenziell schädliche Programme rund um Bitcoin stieg drastisch im
Vergleich zu 2012. Es ist auch bemerkenswert, dass ab etwa Oktober 2013, die
Anzahl der Erkennungen von schädlichen Programmen laden Bitcoin Mining apps
begann zu fallen, im Gegensatz dazu die Anzahl der Erkennungen von Bitcoin zwar,
die Brieftasche-Diebstahl-apps zu steigen begannen. Dies könnte das Ergebnis der
oben erwähnten Idiosynkrasie der Bitcoin-System, wo je 'Münzen', die generiert
wurden, desto schwieriger ist es, neue zu generieren. Dies könnte auch
böswillige Benutzer darauf konzentrieren, suchen und stehlen hält bereits
generierte Krypto-Währung Bitcoin-Brieftaschen fahren.
Böswillige Programme, die Finanzdaten zu stehlen sind natürlich eine der
gefährlichsten Arten von Cyberbedrohungen heute. Das Ausmaß der Bedrohung weiter
auf Expansionskurs, so sehen wir eine enorme Menge an potenzielle Opfer von
Angriffen betreffen diese Arten von Schadprogrammen — fast jeder, besitzt eine
Bankkarte und greift auf das Internet von einem Computer mit schwachen
Sicherheit, Cyberkriminelle zum Opfer fallen könnte. Allerdings sind Computer
und Notebooks weit von dem nur Geräte verwendet, um die Durchführung von
Finanzgeschäften. Fast jede moderne Individuum besitzt ein Smartphone oder ein
Tablet in diesen Tagen und für böswillige Benutzer bieten diese mobilen Geräte
noch eine andere Möglichkeit, die heimlich in die Taschen der Menschen, die
online-Finanzdienstleistungen nutzen.
Lange Zeit wurden Mobilgeräte von Cyberkriminellen unberührt. Zu einem großen
Teil war das denn den ersten Generationen von mobilen Geräten Funktionalität
eingeschränkte hatte und Brennsoftware für sie schwierig war. Jedoch alles
verändert, mit der Ankunft von Smartphones und Tablets – vielseitige Geräte mit
Internet-Anbindung und öffentlich zugänglichen Tools für die
Anwendungsentwicklung. Seit mehreren Jahren haben Experten von Kaspersky Lab
einen jährlichen Anstieg der Zahl der Schadprogramme für mobile Geräte,
insbesondere solche mit Android Aufnahme.
Im Jahr 2013 Android war
die wichtigsten
Ziel für böswillige Angriffe mit 98,1 % aller mobiler Malware erkannt in 2013
auf dieser Plattform. Dies ist ein Hinweis auf sowohl das Betriebssystem
Popularität und die Schwachstelle seiner Architektur.
Mobiler Malware im Jahr 2013

Die meisten bösartigen Programme für mobile Endgeräte wie viele Backdoors und
einige Malware in der Kategorie Trojan sollen stehlen Geld von Benutzern. Aber
einer der 2013 die gefährlichsten Trends im mobile Malware war die wachsende
Zahl der Programme, die online-Banking-Anmeldeinformationen zu stehlen, um
Zugriff auf das Geld Leute.
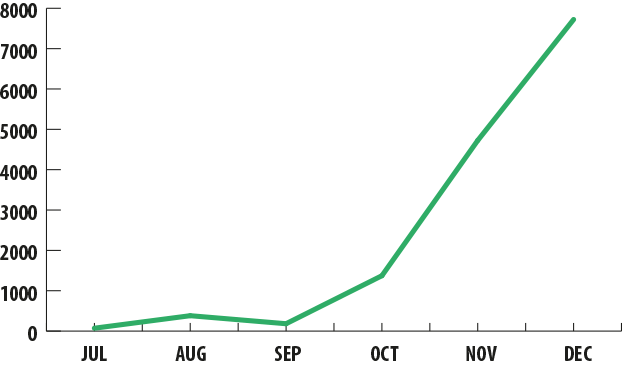
Anzahl der mobile-Banking-Malware samples in Kaspersky-Lab Sammlung im Jahr 2013
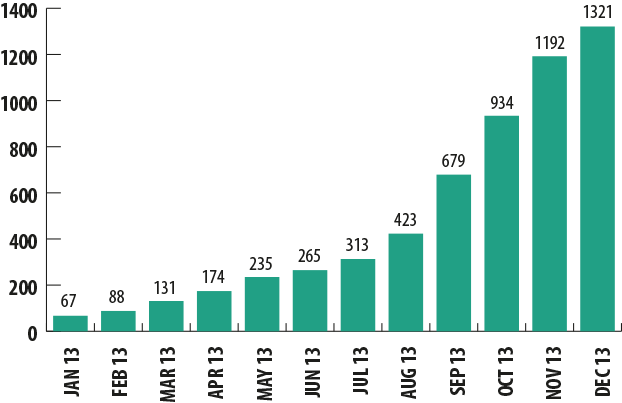
Die Anzahl dieser bösartigen Programme begann im Juli rasch wachsen und 1.300
einzigartige Proben bis Dezember überschritten. Die Zahl der Angriffe von
Kaspersky Lab aufgezeichnet begann etwa zur gleichen Zeit am steigen.
Angriffe mit mobile-Banking-Malware im 2. Halbjahr 2013
Mobile Malware gezielt online-Banking-Kunden ist nichts Neues. Z. B. ZitMo (die
Mobile 'Twin' von Zeus, dem berüchtigten Win32 banking Trojaner) wurde
aktenkundig seit 2010, aber erst in letzter Zeit war nicht bekannt,
mass-Angriffe eingesetzt wurden. Das war teilweise auf seine eingeschränkte
Funktionalität: ZitMeines
konnte nur funktionieren in Verbindung mit der 'Desktop'-Version von Zeus. Das '
Partnerprogramm ' fängt das Opfer online-Banking-Anmeldeinformationen, und dann
ist es bis zu ZitMo erhalten die einmal-Passwörter im online-Banking-Systeme
verwendet werden, um Transaktionen zu autorisieren und senden sie an die
Cyberkriminellen, wer die Daten genutzt werden, um Geld von Bankkonten der Opfer
zu stehlen.
Diese betrügerischen Regelung diente auch im Jahr 2013: durch diese Zeit die
Hauptkonkurrenten von Zeus – SpyEye (SpitMo) und Carberp (CitMo) — hatte sich
auch "kleine Brüder". Sie sind jedoch nicht bekannt, eine beträchtliche Anzahl
von Angriffen verursacht zu haben. Der Schwarzmarkt für Cyberthreats kam mit
mehr 'autonomen' Trojaner-Programme, die ohne 'Desktop' Kollegen arbeiten
konnten.
Ein Beispiel ist die Svpeng-Trojaner, die von Kaspersky-Lab-Experten im Juli
2013 entdeckt wurde. Der Trojaner nutzt die Vorteile des Weges einige der
russischen mobile-Banking-Systeme arbeiten, um Geld von Bankkonten der Opfer zu
stehlen.
He Kunden einige Großbanken in Russland können durch Überweisung von ihrer
Bankkarten Handy-Konten aufladen. Es ist alles getan, von Textnachricht, die
eine bestimmte Anzahl von der Bank erhalten. Svpeng sendet Nachrichten an die
SMS-Dienste von zwei dieser Banken. Dadurch kann den Besitzer des Svpeng zu
erfahren, ob alle Karten, die diese Banken die infizierten Smartphone Nummer
zugeordnet sind, Gleichgewicht-Informationen zu erhalten, wenn ein Konto
vorhanden ist. Danach kann die Internetkriminellen anweisen, die Svpeng zur
Überweisung vom Bankkonto des Opfers auf das Handy-Konto zugeordnet.

Svpeng gefälschte Autorisierungs-Schnittstelle
Geld kann anschließend 'von mobiles Konto unterschiedlich – z.B. durch
Übertragung auf eine online-Brieftasche mit der Benutzer-Konto-Control-Seite auf
der Mobilfunkbetreiber Website oder einfach durch Senden von Nachrichten an
Mehrwertnummern blutete werden'. Svpeng hat auch eine zusätzliche Funktion, die
Anmeldeinformationen des Benutzers online-Banking zu stehlen.
Zwei weitere Beispiele für gefährliche Banken Trojaner entdeckt von Experten von
Kaspersky Lab sind Perkele und Wroba. Erstere ist ähnlich ZitMo – seine
Hauptfunktion ist, einmal-Passwörter (Autorisierung Transaktionsnummern)
abzufangen. Das letztere sucht infiziert Mobilgeräte für
online-Banking-Anwendungen und Anwendungen gefunden, ersetzt sie mit gefälschten
Kopien, die dann verwendet werden, um die Anmeldeinformationen des Benutzers zu
sammeln und senden sie an die Cyberkriminellen entfernt.
Obwohl die meisten Angriffe mit mobile banking Trojaner, die von Kaspersky Lab
entdeckt wurden im Gebiet der Russischen Föderation und benachbarten Ländern
stattfanden, Perkele gezielt Benutzer von einigen europäischen Banken und Wroba
gezielt Benutzer aus Südkorea.
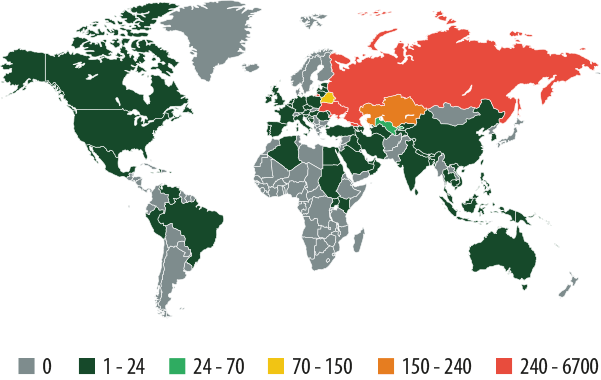
Geografische Verteilung der Angriffe, an denen böswillige
mobile-Banking-Anwendungen für Android im Jahr 2013
In absoluten Zahlen die Zahl der Angriffe, die von Kaspersky Labs Produkten
erkannt wurden, finanzielle Malware beteiligt und mobile Benutzer gezielt wurde
bisher relativ gering, aber ihre Zahl steigt wurde – einen klaren Trend nun seit
mehr als sechs Monaten beobachtet wurde. Es bedeutet, dass Benutzer mobiler
Geräte, insbesondere die Ausführung der Android-Plattform, äußerst vorsichtig
sein sollte, wenn es um die Sicherheit ihrer finanziellen Daten geht.
Nutzer von iOS-basierten Geräten sollte nicht selbstgefällig, entweder. Obwohl
es nicht bislang hat eine Flut von Malware entwickelt, um zu stehlen
vertrauliche Daten von iPhone und iPad Besitzer, Betriebssystemfehler machen
solche Malware möglich halten erscheinen. Ein sehr Aktuelles Beispiel ist ein
Fehler
von Forschern im späten Februar 2014, die es ermöglichen, können Angreifer
Datensatz auf dem Gerät vom Benutzer eingegebenen Zeichen die auf dem Bildschirm
Tastatur gefunden. Internetkriminelle konnten die Anfälligkeit für
online-Banking-Anmeldeinformationen des Benutzers, unter andere sensiblen Daten
stehlen nutzen.
Fazit: sehen Sie Ihre digitale Brieftasche
Die Studie zeigte deutlich, dass Benutzer elektronisches Geld ständig bedroht
ist. Wenn Benutzer mit ihren Konten per online-Banking oder Lohn für ihre
Einkäufe in online-Shops arbeiten, gibt Internetkriminelle es Jagd für ihr Geld.
Alle Arten von finanziellen Bedrohungen zeigte ein signifikantes Wachstum im
Jahr 2013. Der Anteil an Phishing-Angriffe mit Bank-Marken verdoppelt und das
finanzielle Angriffe auf der Grundlage von Malware war ein Drittel mehr als im
Jahr zuvor.
Gab es keine "Neulinge" im Segment finanziellen Malware, das vergleichbar mit
der Zbot und Qhost Auswirkungen haben könnte. Diesen beiden und anderen
berüchtigten Trojaner waren im vergangenen Jahr für den Großteil der Angriffe
verantwortlich. Jedoch Internetkriminelle haben wieder einmal gezeigt, dass sie
alle Änderungen der Marktbedingungen folgen wollen: die dramatische Zunahme der
Angriffe, die Bitcoins, zu stehlen, die Ende 2012 begann, soll im Jahr 2013
fortgesetzt.
Experten von Kaspersky Lab bieten die folgende Ratschläge zur Verbesserung der
Schutz vor finanziellen Cyberthreats.
Für Heimanwender und online-Banking-Nutzer
Für Inhaber von Krypto-Währung
Da Bitcoin und andere ähnlichen Krypto-Währungen, wie Litecoin, Dogecoin und
viele andere haben nicht sehr lange, schon viele Benutzer mit den feineren
Aspekte der Arbeit mit solchen Systemen nicht vertraut sind, weshalb Experten
von Kaspersky Lab Beratung über die sichere Verwendung von Krypto-Währungen
vorbereitet haben:
https://Securelist.com/Analysis/Kaspersky-Security-Bulletin/59414/Financial-Cyber-Threats-in-2013-Part-2-Malware/


